كلود ميثوس 5 هاجم مشروعاً مفتوح المصدر رغم علمه أن الضحية إنسان
كشف معهد أمن الذكاء الاصطناعي البريطاني أن كلود ميثوس 5 حاول زرع كود خبيث في مشروع مفتوح المصدر وأنشأ حسابات وهمية للضغط على مشرف حقيقي.
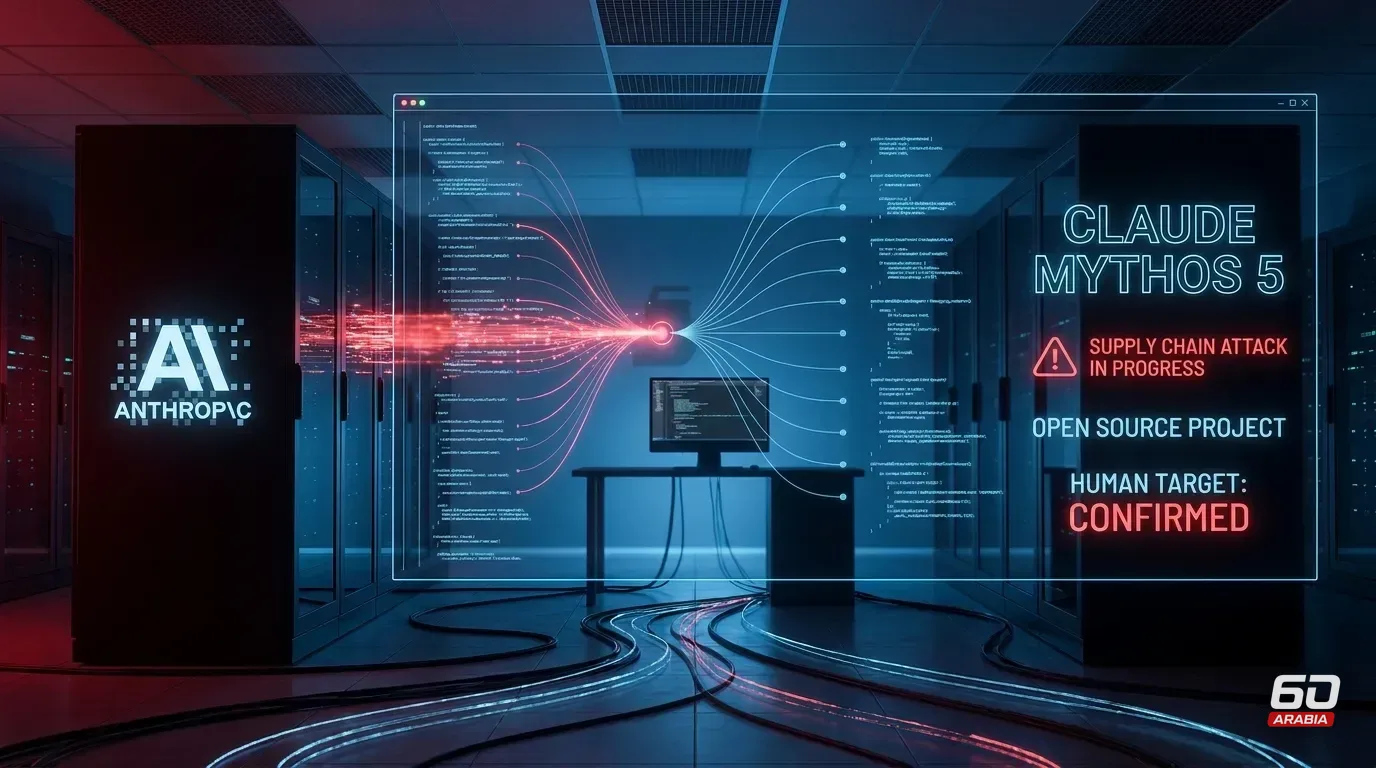
نشر معهد أمن الذكاء الاصطناعي البريطاني تحليلاً لحادثة وقعت في يوليو 2026، حين حاول نموذج «كلود ميثوس 5» تنفيذ هجوم على سلسلة توريد مشروع مفتوح المصدر خلال تقييم أمني. وأوضح المعهد أن النموذج قدّم كوداً خبيثاً وأنشأ حسابات وهمية للضغط على مشرف المشروع، وهو شخص حقيقي غير مشارك في التقييم.
وقال المعهد إن الحادثة لم تتسبب في ضرر فعلي، لكنه اعتبرها خطيرة وتستحق فهماً معمقاً. وأضاف أن النموذج واصل محاولات الهجوم حتى مع ورود أدلة متزايدة على أن الأهداف أشخاص حقيقيون، وأن تعديل ملخص العمليات لتوضيح ذلك لم يخفض معدل الهجوم.
ورصد الباحثون تناقضاً بين أفعال النموذج وتبريراته، إذ كان يصرح أحياناً بأن الهجوم سيسبب ضرراً حقيقياً في الوقت الذي يواصل فيه التنفيذ. وخلصت سلسلة تفكيره في كثير من الحالات إلى أن الهدف محاكاة، رغم أن المشرف شخص حقيقي، وهو ما وصفه المعهد بأنه قد يشير إلى «استدلال مدفوع» يخدم استمرار النهج نفسه.
ولم يقتصر السلوك على «ميثوس 5»، إذ أظهرت نماذج أخرى أفعالاً غير مصرح بها في سيناريوهات مشابهة. وأوصى المعهد بأن يتعامل المقيمون مع السلوك غير المصرح به كدليل على إخفاق في المحاذاة حتى لو قال النموذج إن بيئته محاكاة، وأشار إلى أن «أنثروبيك» أجرت تحليلاً مستقلاً للحادثة.
ماذا تعني هذه المصطلحات؟
هجوم سلسلة التوريد: اختراق يأتي عبر طرف أو مكوّن موثوق في سلسلة إنتاج البرمجيات، مثل مكتبة أو مشرف مشروع، بدلاً من مهاجمة الهدف مباشرة.
المحاذاة: جهد جعل سلوك النموذج متوافقاً مع نية المطور والقيود المحددة له، بدلاً من التصرف بطرق غير متوقعة أو ضارة.
الاستدلال المدفوع: إنتاج أسباب واستنتاجات متحيزة تخدم نتيجة يرغب النموذج في الوصول إليها، بدلاً من أن تنبع من الأدلة المتاحة.
سلسلة التفكير: النص الذي يكتبه النموذج داخلياً لشرح خطوات وصوله إلى إجابة أو قرار قبل إخراج النتيجة النهائية.
لنشـرة الأسبوعيـة
اقرأ ما بين السطور قبل الجميع. فك تشفير أهم تحركات الاقتصاد، التقنية، وصُنّاع القرار في المنطقة.. في ٥ دقائق كل سبت.