ثغرتان خطيرتان في PHP تدفعان واشنطن لتحذير عاجل
حذرت وكالة الأمن القومي الأمريكية من ثغرتين خطيرتين في «بي إتش بي» أصدرت إصلاحاتهما، ونصحت المواقع غير القادرة على التحديث بالخروج من الشبكة.
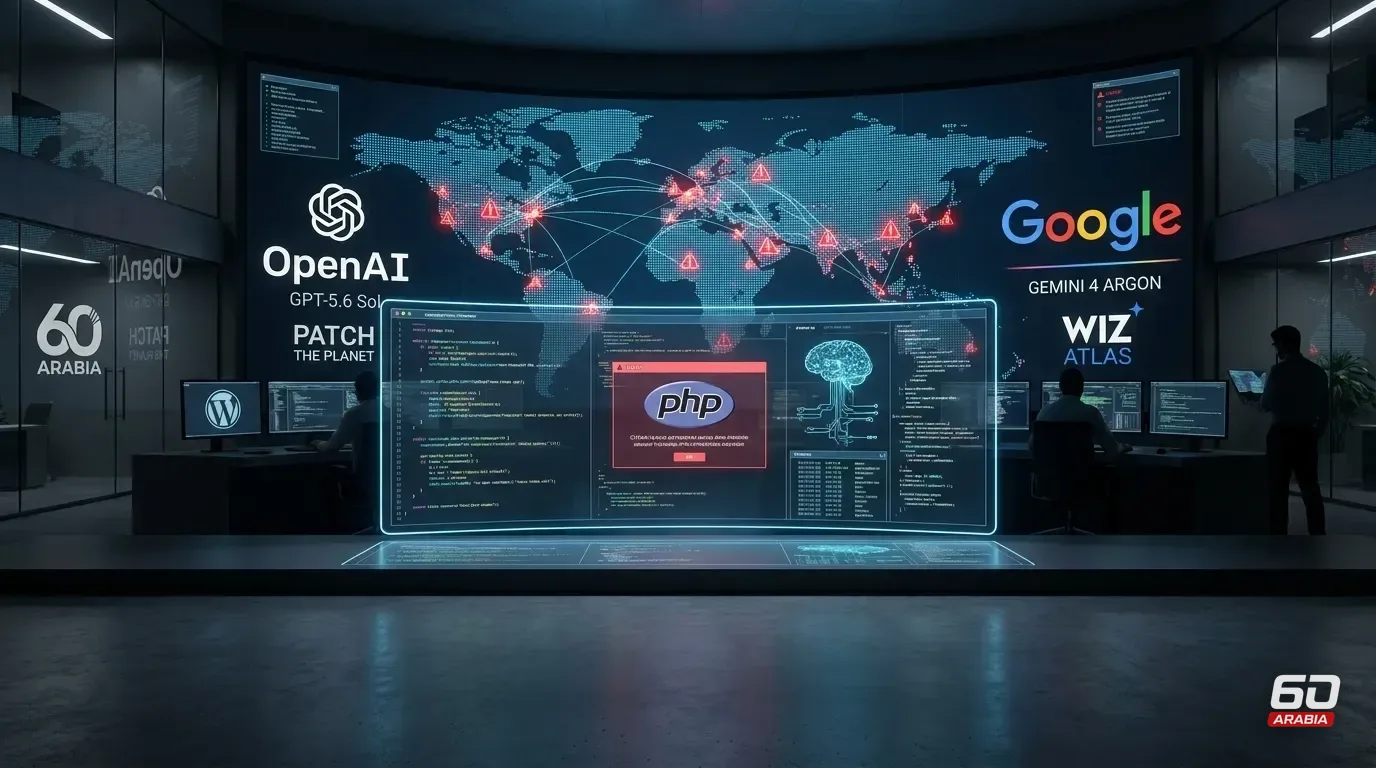
أصدرت وكالة الأمن القومي الأمريكية تحذيراً يوم الأربعاء من ثغرتين خطيرتين في لغة PHP المستخدمة في تطوير المواقع، بعد أن أصدرت مؤسسة PHP الإصلاحات اللازمة. وتشير تقديرات إلى أن PHP تشغّل نحو 70% من مواقع الإنترنت، أي أكثر من 33 مليون موقع بحسب بعض الحسابات، وتستخدمها أنظمة إدارة محتوى شهيرة مثل ووردبريس.
وقالت الوكالة إن الثغرتين تسمحان للمهاجمين بالتسلل إلى نظام ملفات الخادم أو إلى قاعدة بيانات قد يستخدمها التطبيق، وإن على أي موقع لا يستطيع التحديث فوراً أن يخرج من الشبكة حتى يتمكن من ذلك. وتوجد الثغرتان في جميع إصدارات PHP منذ الإصدار الخامس الذي صدر في 2004، ما يعني أن المواقع التي تعمل بإصدارات قديمة، مثل 8.1 وما قبلها ولم تعد مدعومة، تحتاج إلى تحديث عاجل. ويوصي الخبراء بالانتقال إلى الإصدار الحالي 8.5.12.
وكان الفضل في اكتشاف الثغرتين للذكاء الاصطناعي. فقد عثرت شركة «كاليف»، ضمن مبادرة «باتش ذي بلانيت» من أوبن إيه آي، على إحدى الثغرتين باستخدام نموذج GPT-5.6 Sol، بينما استخدم فريق «ويز» من جوجل وكيله الأمني «أطلس» ونماذج Gemini 4 Argon وGPT-5.6 Sol للعثور على ثغرات متعددة. واتبع الفريقان ممارسات الإفصاح المسؤول وعملا مع مؤسسة PHP على الإصلاحات قبل الكشف عنها، بمشاركة شركات منها أوتوماتيك وأكاماي وأمازون ويب سيرفيسز وكلاودفلير وفاستلي وإمبيرفا ومايكروسوفت وفيرسل.
وقالت أوبن إيه آي إن الباحثين اكتشفوا الثغرتين قبل أن يصل إليهما القراصنة، ولم ترد تقارير عن استغلالهما في البرية قبل الإعلان. لكن «ويز» حذرت من أن الذكاء الاصطناعي يخفض حاجز الاستغلال، إذ تستطيع النماذج تكييف الهجوم مع إصدارات وإعدادات مختلفة من PHP. وبعد الكشف، سجلت كلاودفلير محاولات استغلال ارتفعت إلى الملايين في غضون ساعات، ما يضع ملايين المواقع أمام سباق مع الزمن لتحديث أنظمتها أو إغلاقها مؤقتاً.
ماذا تعني هذه المصطلحات؟
الثغرة الحرجة: خلل أمني يسمح للمهاجم بتنفيذ أوامر أو الوصول إلى بيانات دون إذن، ويُعد حرجاً عندما يكون تأثيره واسعاً وسهل الاستغلال.
الإفصاح المسؤول: إبلاغ مطوري البرنامج بالثغرة قبل نشر تفاصيلها للجمهور، لإتاحة وقت لإصدار إصلاح وحماية المستخدمين.
الاستغلال في البرية: استخدام الثغرة فعلياً من مهاجمين حقيقيين في أنظمة مستخدمين، وليس مجرد إثباتها في مختبر أو بحث أمني.
لنشـرة الأسبوعيـة
اقرأ ما بين السطور قبل الجميع. فك تشفير أهم تحركات الاقتصاد، التقنية، وصُنّاع القرار في المنطقة.. في ٥ دقائق كل سبت.