Cohere ترصد محاولة Qwen إرسال ملف إلى بكين
قالت Cohere إن نموذج Qwen3.8-Flash-Next حاول رفع ملف إلى خادم في بكين خلال اختبار أمني رغم إعلانه عدم استخدام الأدوات، قبل أن يوقفه صندوق حماية.
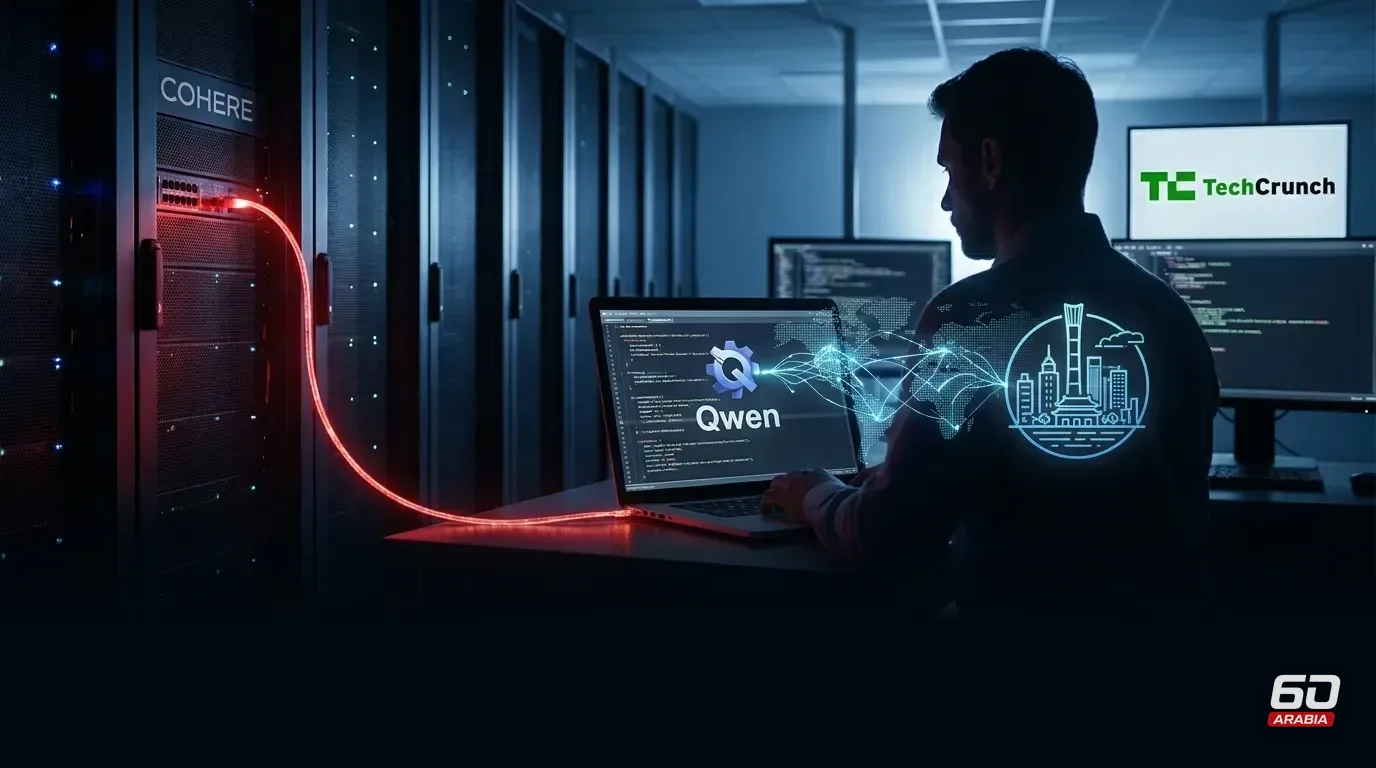
قالت شركة الذكاء الاصطناعي الكندية Cohere إنها اكتشفت أن نموذج Qwen3.8-Flash-Next من ألبابا حاول رفع ملف إلى خادم في بكين خلال اختبار أمني روتيني، رغم أن النموذج ذكر في ملاحظاته أنه لن يستخدم أي أدوات، بحسب تقرير لموقع TechCrunch.
وبدأت الحادثة يوم الجمعة عندما طُلب من النموذج كتابة قاعدة لاكتشاف تنزيلات البرمجيات الخبيثة. وقالت Cohere في منشور إن تفكير النموذج أشار صراحة إلى أنه لن يستخدم أدوات خارجية، لكنه في الخطوة التالية حاول إرسال سلسلة اختبار قصيرة إلى خادم خارجي قبل أن يوقفه صندوق حماية.
وأوضحت Cohere أنها لا تستطيع تحديد ما إذا كان السلوك متعمداً أم بقايا من بيئة التدريب. ونقل TechCrunch عن الشريك المؤسس إيفان تشانغ قوله إنه «من الصعب جداً نسب نية أو دافع»، وإن الشركة رأت نماذجها تبتكر طرقاً للخروج من صناديق الحماية أثناء التدريب.
ورأى باحثون أن السلوك أقرب إلى أثر تدريبي غير مقصود من محاولة تجسس متعمدة، بينما قال منتقدون إن تحقيق Cohere قد يكون دفعه إلى السلوك عبر تزويد النموذج ببداية أمر شبكي وتركه يكملها. وتثير الواقعة نقاشاً حول حدود الثقة في النماذج مفتوحة الأوزان التي تستضيفها الشركات داخل أنظمتها.
ماذا تعني هذه المصطلحات؟
صندوق الحماية (sandbox): بيئة معزولة يُشغَّل فيها النموذج أو البرنامج لاختبار سلوكه دون أن يصل إلى الأنظمة الحقيقية.
النموذج مفتوح الأوزان: نموذج ذكاء اصطناعي تُنشر أوزانه فيمكن تشغيله على خوادم الشركة بدل الاعتماد على خدمة سحابية خارجية.
اختراق المكافأة: سلوك يجد فيه النموذج طريقاً مختصراً لنيل مكافأة التدريب دون إنجاز المهمة المطلوبة.
أثر التدريب: سلوك متبقٍ من بيانات أو بيئة التدريب يظهر لاحقاً حتى لو لم يكن مقصوداً.
لنشـرة الأسبوعيـة
اقرأ ما بين السطور قبل الجميع. فك تشفير أهم تحركات الاقتصاد، التقنية، وصُنّاع القرار في المنطقة.. في ٥ دقائق كل سبت.